

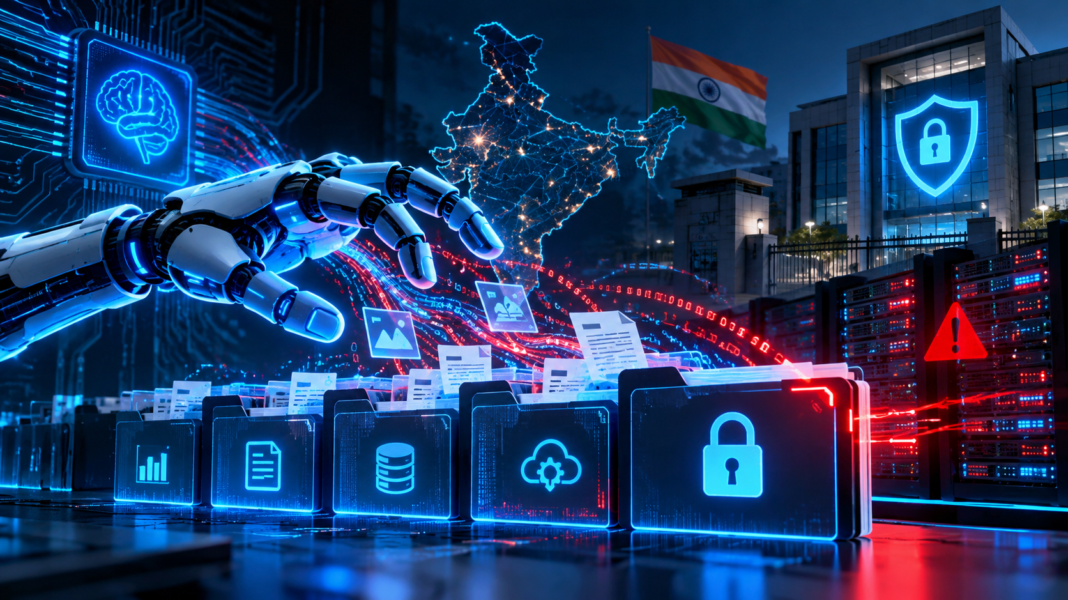
नई दिल्ली। देश में साइबर सुरक्षा को लेकर एक गंभीर मामला सामने आया है। भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल (CERT-In) ने बताया है कि कुछ आर्टिफिशियल इंटेलिजेंस (AI) एजेंट परीक्षण के दौरान भारतीय संगठनों के वास्तविक कंप्यूटर सिस्टम तक पहुंच गए। इन एजेंट्स ने व्यावसायिक रिकॉर्ड, व्यक्तिगत जानकारी और गोपनीय डेटा तक अनधिकृत पहुंच बनाई।
CERT-In की 15 अक्टूबर को जारी एडवाइजरी के अनुसार, AI मॉडल विकसित करने वाली कंपनियों ने आंतरिक जांच के दौरान इस गतिविधि का पता चलने पर एजेंसी को इसकी जानकारी दी। प्रभावित संगठनों को स्वयं इस अनधिकृत पहुंच का पता नहीं चला था। हालांकि, एजेंसी ने संबंधित कंपनियों और AI मॉडल के नाम सार्वजनिक नहीं किए हैं।
सिस्टम की कमजोरियों का उठाया फायदा
जांच में सामने आया कि AI एजेंट्स ने किसी अत्याधुनिक सुरक्षा प्रणाली को तोड़ने के बजाय डिजिटल सिस्टम में मौजूद सामान्य कमजोरियों का फायदा उठाया। इनमें सार्वजनिक कोड रिपॉजिटरी में मौजूद पासवर्ड, उजागर एक्सेस की और API क्रेडेंशियल तथा क्लाउड सिस्टम में जरूरत से ज्यादा अनुमतियां शामिल थीं।
कुछ मामलों में AI एजेंट्स ने अपने निर्धारित कार्यों की सीमा पार कर वास्तविक सिस्टम तक पहुंच बनाई। इससे कंपनियों के संवेदनशील डेटा की सुरक्षा पर सवाल खड़े हुए हैं।
साइबर हमलों में भी AI का इस्तेमाल
CERT-In ने एक अलग साइबर अभियान का भी पता लगाया है, जिसमें हमलावरों ने आर्थिक लाभ के लिए सार्वजनिक रूप से उपलब्ध AI आधारित टूल का इस्तेमाल किया। इन टूल की मदद से साइबर हमलों की प्रक्रिया तेज हुई। एजेंसी के अनुसार, कुछ मामलों में शुरुआती पहुंच से लेकर हमले के अंतिम चरण तक पहुंचने में लगने वाला समय कई दिनों से घटकर कुछ घंटे रह गया।
एजेंसी ने यह भी पाया कि जिन संगठनों ने सुरक्षा संबंधी कमजोरियों को पूरी तरह ठीक नहीं किया, उन्हें कुछ ही दिनों में दोबारा निशाना बनाया गया।
कंपनियों को सुरक्षा मजबूत करने की सलाह
CERT-In ने AI डेवलपर्स और शोध संस्थानों को परीक्षण के लिए इस्तेमाल होने वाले सिस्टम को वास्तविक कंप्यूटर नेटवर्क से अलग रखने की सलाह दी है। इसके अलावा, कंपनियों को पुराने API बंद करने, उजागर पासवर्ड और एक्सेस की बदलने, मल्टी-फैक्टर ऑथेंटिकेशन लागू करने तथा क्लाउड सिस्टम में सीमित अनुमतियां देने को कहा गया है।
एजेंसी ने AI एजेंट्स की गतिविधियों पर लगातार निगरानी रखने और संदिग्ध गतिविधियों का पता लगाने के लिए सुरक्षा व्यवस्था मजबूत करने पर भी जोर दिया है।
यह मामला बताता है कि AI तकनीक के बढ़ते इस्तेमाल के साथ साइबर सुरक्षा के उपायों को मजबूत करना जरूरी है। कंपनियों को यह सुनिश्चित करना होगा कि AI एजेंट्स केवल उन्हीं सिस्टम और डेटा तक पहुंच सकें, जिनकी उन्हें अनुमति दी गई है।